
Falsi GPT su Google: truffa malware
Alcuni criminali informatici sfruttano annunci Google per diffondere malware tramite falsi GPT di ChatGPT, chiedendo di copiare comandi che installano trojan di accesso remoto.
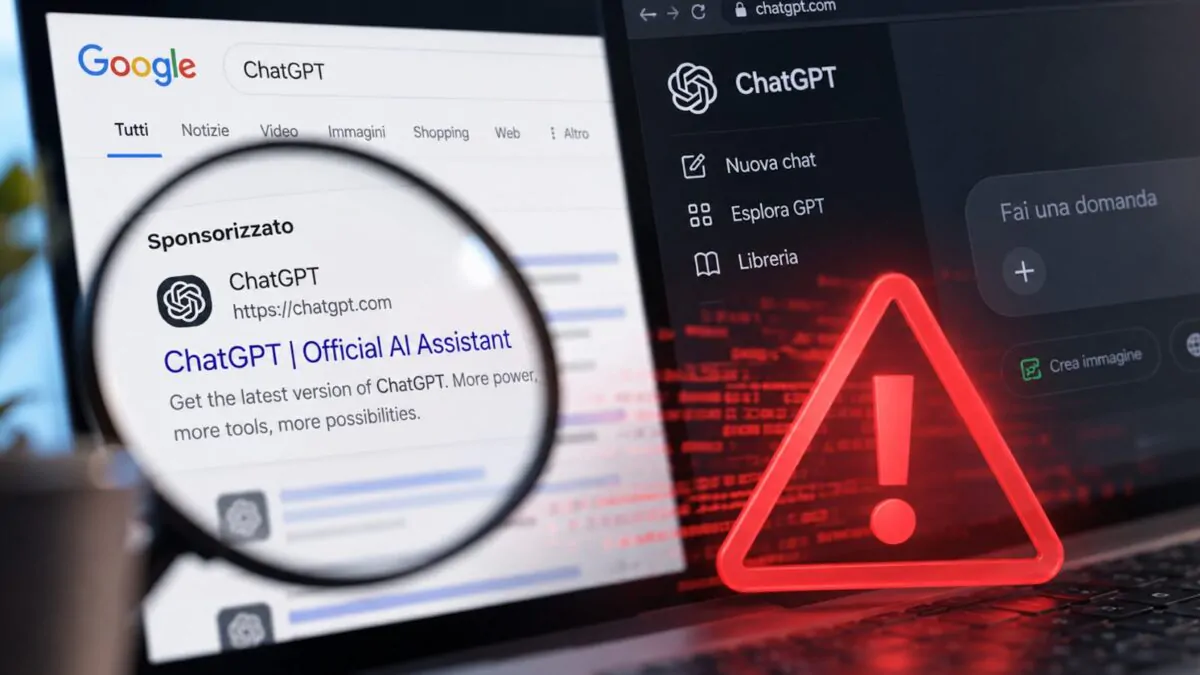
Alcuni criminali informatici hanno sfruttato i GPT personalizzati di ChatGPT per diffondere un malware capace di prendere il controllo del computer. La truffa si avvia con annunci sponsorizzati su Google che, quando si cerca “ChatGPT”, mostrano un link a un modello fittizio denominato “Plus 5.6”.
Cosa c'è di nuovo
- Gli annunci appaiono su Google, sfruttando la fiducia degli utenti nei confronti di ChatGPT.
- Il link porta a una pagina che, pur sembrando ufficiale, chiede di copiare e incollare un comando sul proprio PC.
- Il comando scarica un trojan di accesso remoto che consente agli aggressori di controllare il computer, registrare video, audio e gestire file.
- La campagna è stata scoperta dalla società di sicurezza Huntress, che ha documentato oltre 40 incidenti su Windows.
Per chi è
Questa frode interessa soprattutto gli utenti che cercano rapidamente soluzioni AI su Google. Se ti trovi a cliccare su un annuncio sospetto, evita di inserire comandi nel prompt del terminale. In caso di dubbio, visita la pagina ufficiale di ChatGPT o consulta la sezione sicurezza di informatica per consigli pratici.
Per proteggersi è consigliato mantenere aggiornato il software di sicurezza, disabilitare l’esecuzione di script non firmati e verificare sempre l’URL prima di inserire comandi.
Domande frequenti
Quando è stato scoperto il primo GPT malevolo?
Il primo modello fu rimosso da OpenAI entro il 25 settembre; il secondo fu individuato il 27 settembre.
Come riconoscere un annuncio fraudolento?
Se l’annuncio ti chiede di copiare e incollare un comando, se l’URL non corrisponde a chatgpt.com o se il sito replica un’interfaccia di sicurezza, è probabilmente una truffa.
Quali danni può causare il malware?
Il trojan permette sessioni di desktop remoto, registrazione di video e audio, controllo del browser, gestione di file e l’installazione di altri software malevoli.