
Caso Revolut: il Ministero dell'Interno punta il dito contro la fintech
Il Ministro Piantedosi definisce negligente la condotta di Revolut, che ha inviato dati di 680 clienti a una PEC non verificata. Ecco cosa cambia per la sicurezza dei dati in Italia.
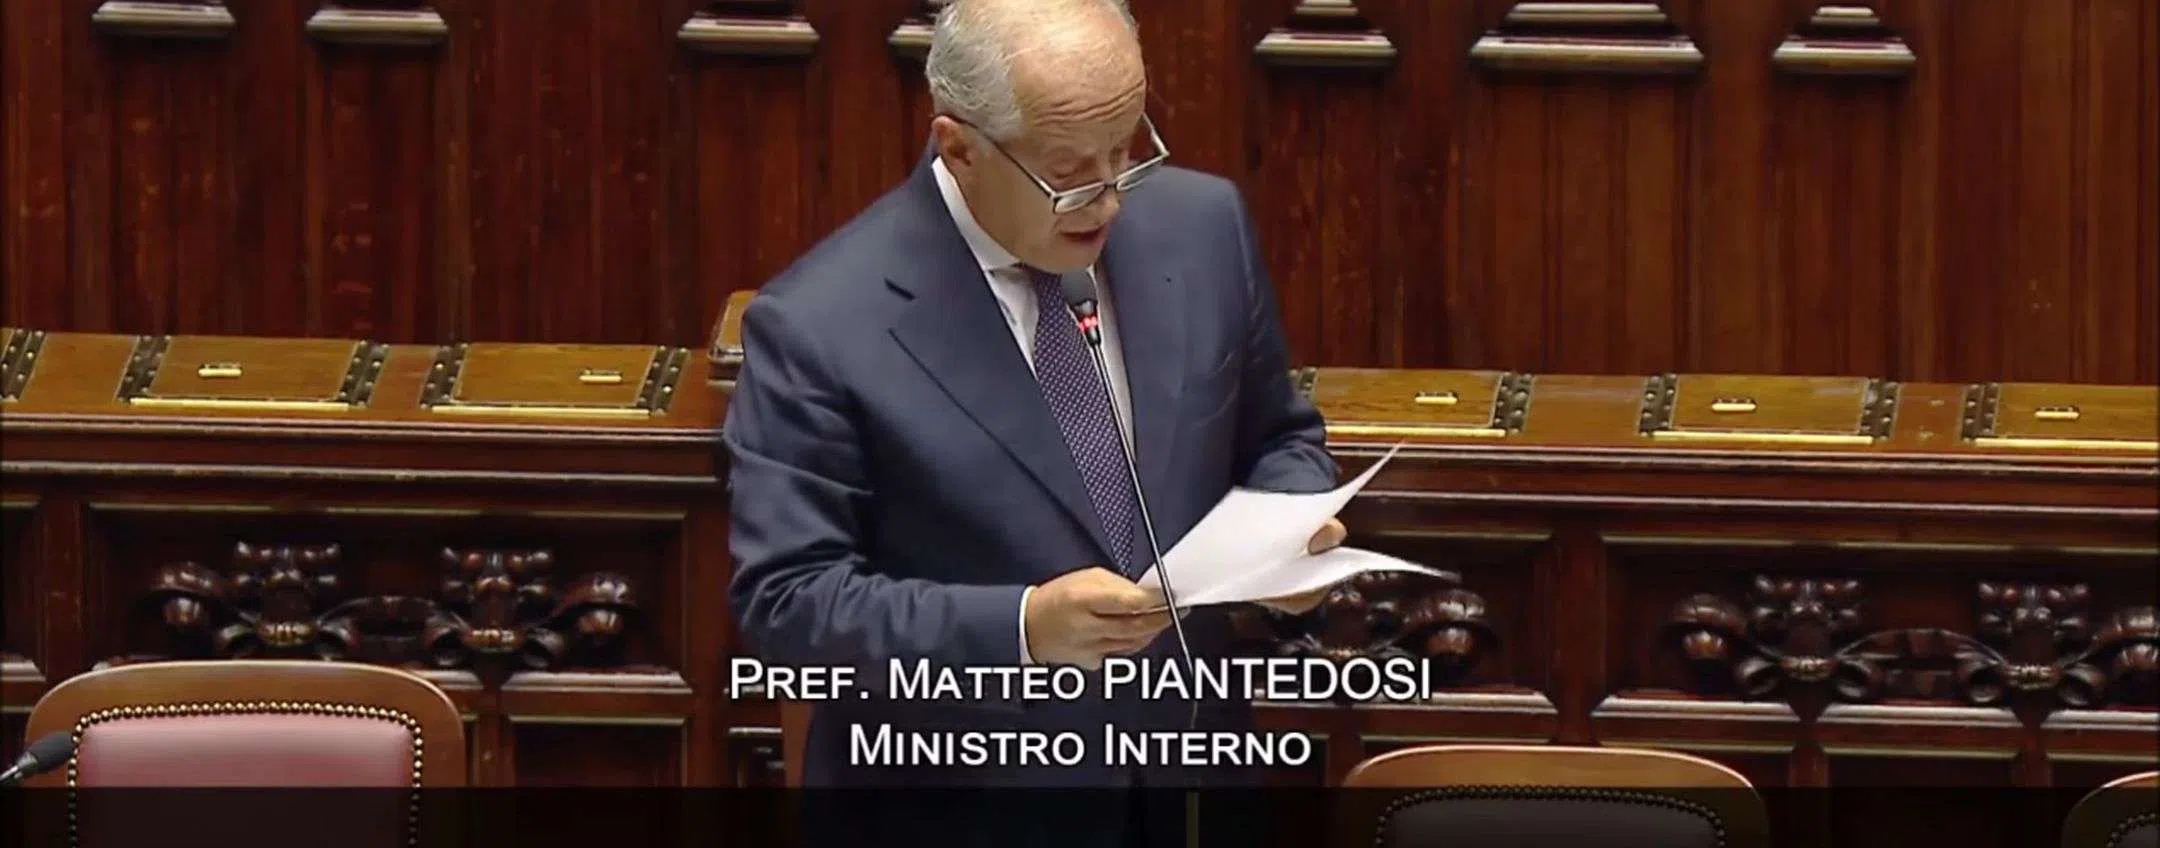
Durante il question time alla Camera dei Deputati del 30 settembre, il Ministro dell'Interno Matteo Piantedosi ha illustrato la posizione del Governo riguardo all'incidente di sicurezza che ha coinvolto la fintech Revolut. Il titolare del dicastero ha attribuito la responsabilità principale alla società, definendo il suo comportamento "negligente" per aver trasmesso i dati personali di 680 clienti a un indirizzo PEC riconducibile alla Prefettura di Reggio Calabria, senza averne verificato l'autenticità. La richiesta, in realtà, proveniva da un cybercriminale noto come IAmNotAVillain, che ha successivamente pubblicato i dati rubati.
Il contesto: una falla nella verifica delle fonti
La vicenda è emersa dopo che l'Agenzia per la Cybersicurezza Nazionale (ACN) ha ricevuto la notifica dell'incidente dalla stessa Revolut il 12 settembre. Solo tre giorni dopo, il 15 settembre, la fintech ha comunicato di aver inviato i dati a un indirizzo PEC che, secondo le indagini, risultava inattivo e non utilizzato dalla Prefettura. Il Ministro ha sottolineato che Revolut, essendo una società di diritto britannico, non è soggetta alla normativa nazionale NIS (Decreto legislativo n. 138/2024), ma ciò non esonera l'azienda dal dovere di diligenza nella gestione delle richieste di dati sensibili.
I punti chiave evidenziati dal Ministero sono:
- La richiesta di informazioni proveniva da una casella PEC apparentemente legittima ma non verificata.
- La natura della richiesta era incoerente con le competenze della Prefettura, competendo alle Procure della Repubblica.
- La quantità e la tipologia dei dati richiesti avrebbero dovuto allertare il personale della fintech.
Il Garante della privacy è intervenuto sul caso, ma il Ministro non ha fornito dettagli su come sia avvenuto l'accesso ai sistemi del Ministero dell'Interno né ha confermato la dimensione esatta dei dati sottratti, stimati in 147 GB dal gruppo criminale.
Cosa significa per chi compra in Italia
Per gli utenti italiani che utilizzano servizi finanziari o digitali, questo episodio ricorda l'importanza della verifica delle fonti in qualsiasi interazione che comporti la condivisione di dati personali. Anche se la responsabilità diretta è dell'azienda, gli utenti devono essere consapevoli che le richieste di dati tramite canali ufficiali (come PEC o email istituzionali) possono essere oggetto di spoofing. È fondamentale non condividere informazioni sensibili senza aver confermato l'identità del richiedente attraverso canali indipendenti. Per chi cerca di proteggere la propria identità digitale, è utile informarsi sulle migliori pratiche di sicurezza informatica, come discusso nel nostro magazine.
La trasparenza sulle vulnerabilità dei servizi che utilizziamo quotidianamente è un diritto degli utenti. In attesa degli esiti delle indagini giudiziarie, la lezione è chiara: la sicurezza non dipende solo dalla tecnologia, ma anche dalla diligenza umana nel verificare l'autenticità delle richieste.
Domande frequenti
Ho ricevuto una PEC da un'istituzione, come verifico che sia autentica?
Non cliccare sui link presenti nella mail. Contatta direttamente l'istituzione tramite i recapiti ufficiali (sito web o telefono) per confermare se la richiesta è legittima. Verifica anche l'indirizzo esatto del mittente, cercando eventuali errori di battitura.
Revolut è soggetta alle leggi italiane sulla privacy?
Sì, Revolut opera in Italia e deve rispettare il GDPR, che è una normativa europea applicabile in tutti gli Stati membri. Tuttavia, non è soggetta alla specifica normativa nazionale NIS, ma la sua condotta è stata comunque giudicata negligente per la mancata verifica delle fonti.
Devo cambiare la mia password Revolut dopo questo incidente?
Se i tuoi dati sono stati coinvolti, è una buona pratica cambiare la password e attivare l'autenticazione a due fattori (2FA) se non l'hai già fatto. Monitora inoltre le tue transazioni per eventuali attività sospette.