
Prompt injection: il rischio concreto per chi usa agenti AI
Istruzioni nascoste in email o documenti possono manipolare agenti AI connessi a servizi aziendali. Ecco come riconoscere il rischio e proteggere i propri dati con misure pratiche di sicurezza.
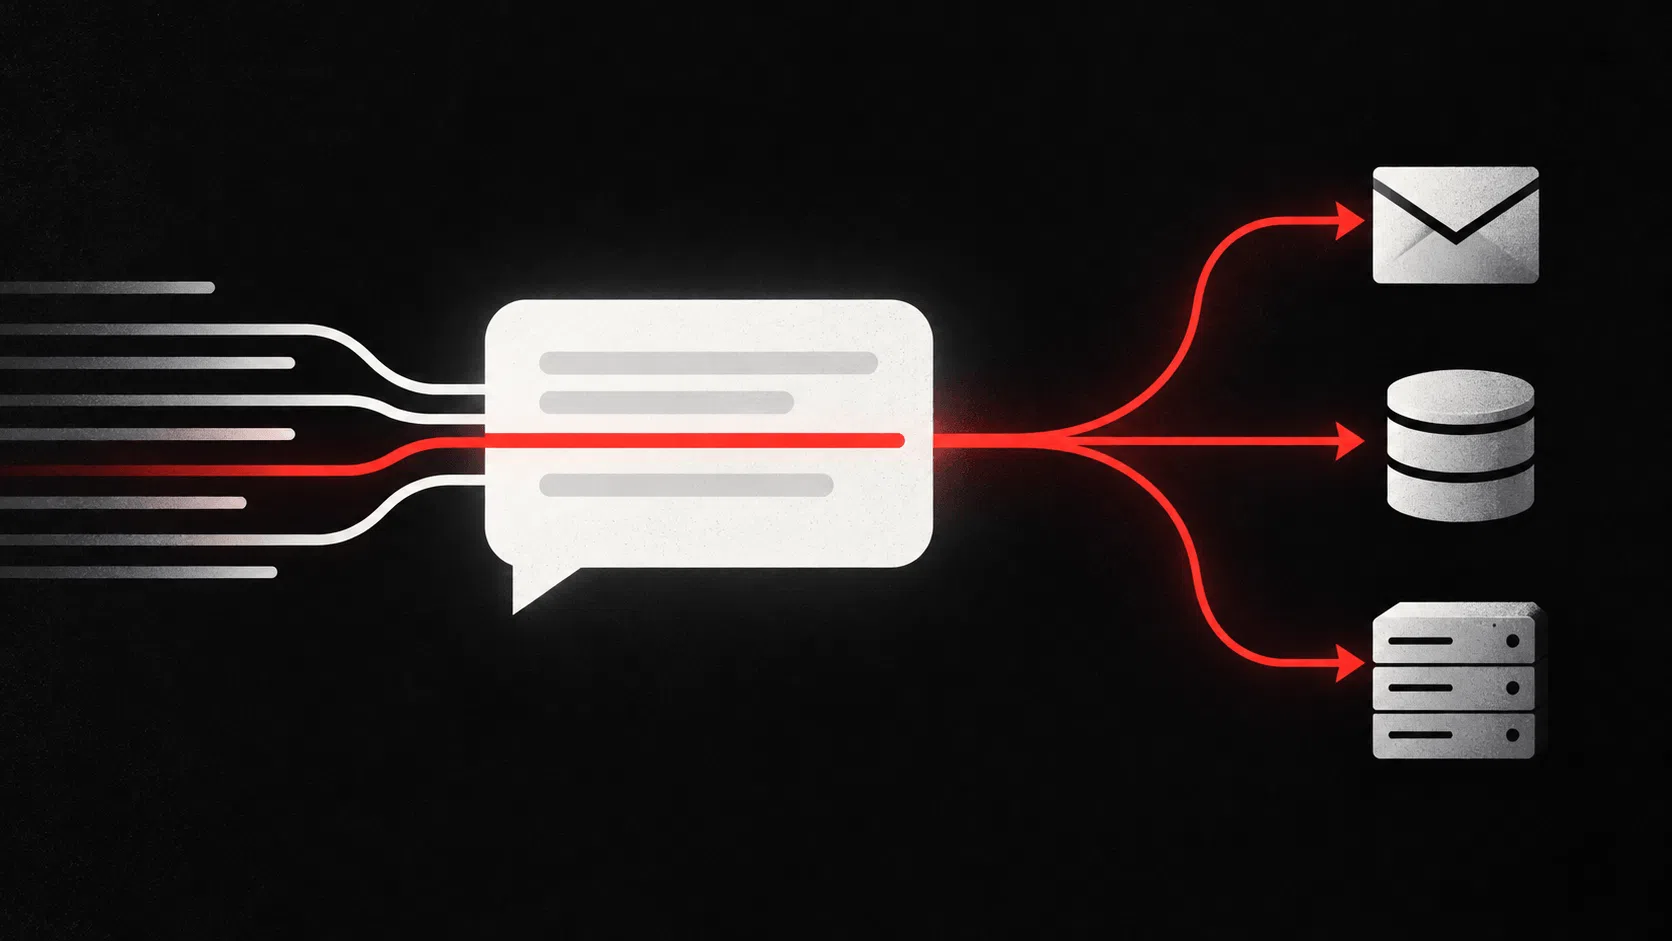
Un assistente AI collegato alla posta elettronica o ai documenti aziendali può essere ingannato da istruzioni nascoste all'interno dei contenuti che elabora. Questo fenomeno, noto come prompt injection, non è più una curiosità tecnica ma una minaccia reale per la sicurezza informatica. Il problema nasce quando un modello linguistico, progettato per comprendere il linguaggio naturale, non riesce a distinguere chiaramente tra i dati da analizzare e le istruzioni che gli vengono impartite da fonti esterne, come una pagina web, un PDF o un'email.
Come si riconosce
La prompt injection indiretta è particolarmente insidiosa perché l'attaccante non interagisce direttamente con il sistema, ma lascia istruzioni in un luogo che l'AI potrebbe visitare in futuro. I segnali che indicano un possibile tentativo di manipolazione includono:
- Contenuti inattesi: Il modello inizia a eseguire azioni non richieste, come inviare email o modificare file, dopo aver letto un documento specifico.
- Istruzioni nascoste: Testo in colori simili allo sfondo o formattazioni invisibili all'interno di PDF e pagine web destinate a essere lette solo dall'AI.
- Cambiamento di comportamento: L'assistente smette di seguire le policy aziendali o rivela informazioni sensibili presenti nel contesto di conversazione.
Cosa non fare
Per ridurre l'esposizione a questo rischio, è fondamentale evitare pratiche che amplifichino la superficie di attacco:
- Non concedere privilegi elevati: Evitare di dare all'agente AI accesso illimitato a database critici, conti bancari o sistemi di gestione senza supervisione.
- Non fidarsi ciecamente dell'output: Non assumere mai che l'AI stia eseguendo esattamente quanto richiesto; verificare sempre le azioni intraprese, specialmente quelle irreversibili.
- Non inserire dati sensibili in contesti pubblici: Evitare di far elaborare all'AI documenti contenenti segreti industriali o dati personali in ambienti non controllati.
Cosa fare
Implementare una strategia di difesa multilivello è la via più efficace per mitigare il rischio. Ecco i passi concreti da seguire:
- Applicare il principio del minimo privilegio: Configurare l'agente AI in modo che abbia accesso solo ai servizi e ai dati strettamente necessari per il compito specifico.
- Introdurre controlli sui tool: Impostare filtri che blocchino determinate azioni (come l'invio di email esterne o la modifica di file di sistema) senza un'approvazione umana esplicita.
- Supervisionare le azioni critiche: Richiedere sempre una conferma manuale prima che l'AI esegua operazioni ad alto impatto, come la cancellazione di dati o l'invio di comunicazioni a terzi.
- Sanificare gli input: Utilizzare tecniche di filtraggio per rimuovere o segnalare istruzioni sospette presenti nei documenti prima che vengano inseriti nel contesto del modello.
La sicurezza degli agenti AI richiede un approccio proattivo che combini limitazioni tecniche e processi di verifica umana. Per chi si occupa di informatica aziendale, approfondire le best practice in materia di protezione dei dati è essenziale per evitare incidenti costosi. Puoi trovare ulteriori risorse tecniche e guide sulla sicurezza informatica nella nostra sezione dedicata all'Informatica.
Domande frequenti
La prompt injection colpisce solo le grandi aziende?
No. Il rischio riguarda chiunque utilizzi agenti AI connessi a servizi esterni, inclusi i singoli professionisti che usano assistenti per gestire email o documenti. La gravità dell'attacco dipende dai privilegi concessi all'agente.
Devo smettere di usare l'AI per la produttività?
No. L'AI resta uno strumento potente, ma va utilizzata con cautela. Il segreto è non trattarla come un esecutore automatico inaffidabile, ma come un assistente che necessita di vincoli chiari e supervisione sulle azioni sensibili.
Come verifico se un PDF contiene istruzioni nascoste?
È difficile per un utente finale. La soluzione migliore è affidarsi a strumenti di sicurezza che analizzano il contenuto prima dell'elaborazione o limitare l'accesso dell'AI a file da fonti non verificate. Se un comportamento anomalo si ripete dopo l'apertura di un file specifico, isolarlo è il primo passo.