
Drop: la sandbox Linux che protegge gli agenti AI senza Docker
Drop è una nuova sandbox Linux che consente di eseguire agenti AI e software poco fidati in un ambiente isolato, sfruttando namespace, home separata e gVisor per limitare l’accesso al kernel host.
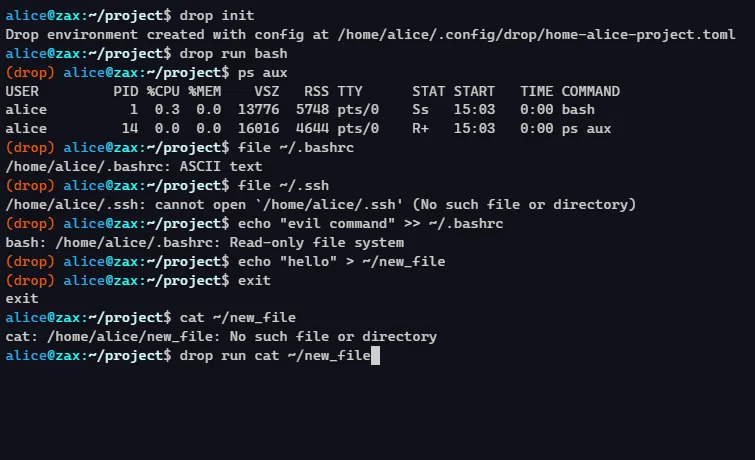
Il 24 settembre 2026 è stato presentato Drop, una sandbox Linux pensata per eseguire agenti AI e programmi poco fidati senza ricorrere a container complessi come Docker o Podman. Il progetto sfrutta meccanismi nativi di Linux, come i namespace e le capability ridotte, per creare un ambiente protetto e leggero.
Cosa è uscito / cosa cambia
- Drop non crea un’immagine di container: utilizza il filesystem già presente sull’host, rendendo disponibili in sola lettura le directory di sistema (/usr, /bin, /lib, ecc.).
- La home dell’utente è nascosta: all’interno della sandbox viene montata una directory dedicata sotto ~/.local/share/drop/envs/, così che comandi come rm -rf ~ non compromettano i file reali.
- Il networking è filtrato: le chiamate di rete possono essere limitate tramite filtri specifici, impedendo l’accesso a servizi non autorizzati.
- Drop può integrare gVisor, un kernel in user space di Google, per intercettare le system call e ridurre ulteriormente la superficie di attacco verso il kernel host.
- La configurazione è simile a un virtualenv Python: drop init crea l’ambiente nella directory corrente e drop run avvia la shell protetta.
Cosa significa per chi usa Linux in Italia
Per gli utenti italiani che dipendono da agenti AI come Claude Code o altri tool di automazione, Drop rappresenta una soluzione di sicurezza senza sacrificare la produttività. L’isolamento a livello di filesystem e le capability ridotte riducono il rischio di errori di prompt injection o di comandi distruttivi. Inoltre, l’uso di gVisor permette di mantenere un’ulteriore barriera, soprattutto quando si eseguono script provenienti da fonti non verificate.
Un altro vantaggio è la compatibilità con gli strumenti già presenti sul sistema. Poiché Drop monta in sola lettura le directory di sistema, compilatori, interpreti e editor installati localmente sono immediatamente disponibili all’interno della sandbox, evitando la necessità di ricostruire un’immagine Docker completa. Questo si traduce in tempi di avvio più rapidi e in un consumo di risorse più contenuto.
Per chi lavora in ambito di sviluppo software, Drop offre la possibilità di testare codice in un ambiente controllato, riducendo i rischi di contaminare l’host con eventuali vulnerabilità. La configurazione è semplice e non richiede privilegi di root, rendendolo accessibile anche a utenti con permessi limitati.
Per approfondire l’uso di Drop e confrontarlo con altre soluzioni di sandboxing, consultate la sezione informatica del nostro magazine.
Domande frequenti
Devo installare Drop su ogni macchina?
Drop è un pacchetto autonomo che può essere installato su qualsiasi distribuzione Linux compatibile. Una volta installato, è possibile avviarlo da qualsiasi terminale senza configurazioni aggiuntive.
Drop è gratuito?
Sì, Drop è open source e distribuito sotto licenza GPL. Non è necessario pagare alcuna licenza per l’utilizzo.
Posso usare Drop con agenti AI commerciali?
Assolutamente. Drop è stato progettato per ospitare agenti AI di qualsiasi provenienza, purché siano in grado di funzionare in un ambiente Linux standard.
Qual è l’impatto sulle performance?
Il sovraccarico introdotto da Drop è minimo per le operazioni di base. L’uso di gVisor può aumentare leggermente il tempo di risposta per operazioni intensive in system call, ma la differenza è generalmente trascurabile per la maggior parte delle attività quotidiane.