
Attacchi ibridi in Europa: perché ora sono a rischio i servizi
Da metà ottobre, campagne di sabotaggio digitale colpiscono la catena del freddo e la sanità in Europa, Italia inclusa. Non si rubano dati, ma si manomettono funzioni fisiche: cosa cambia per consumatori e imprese.
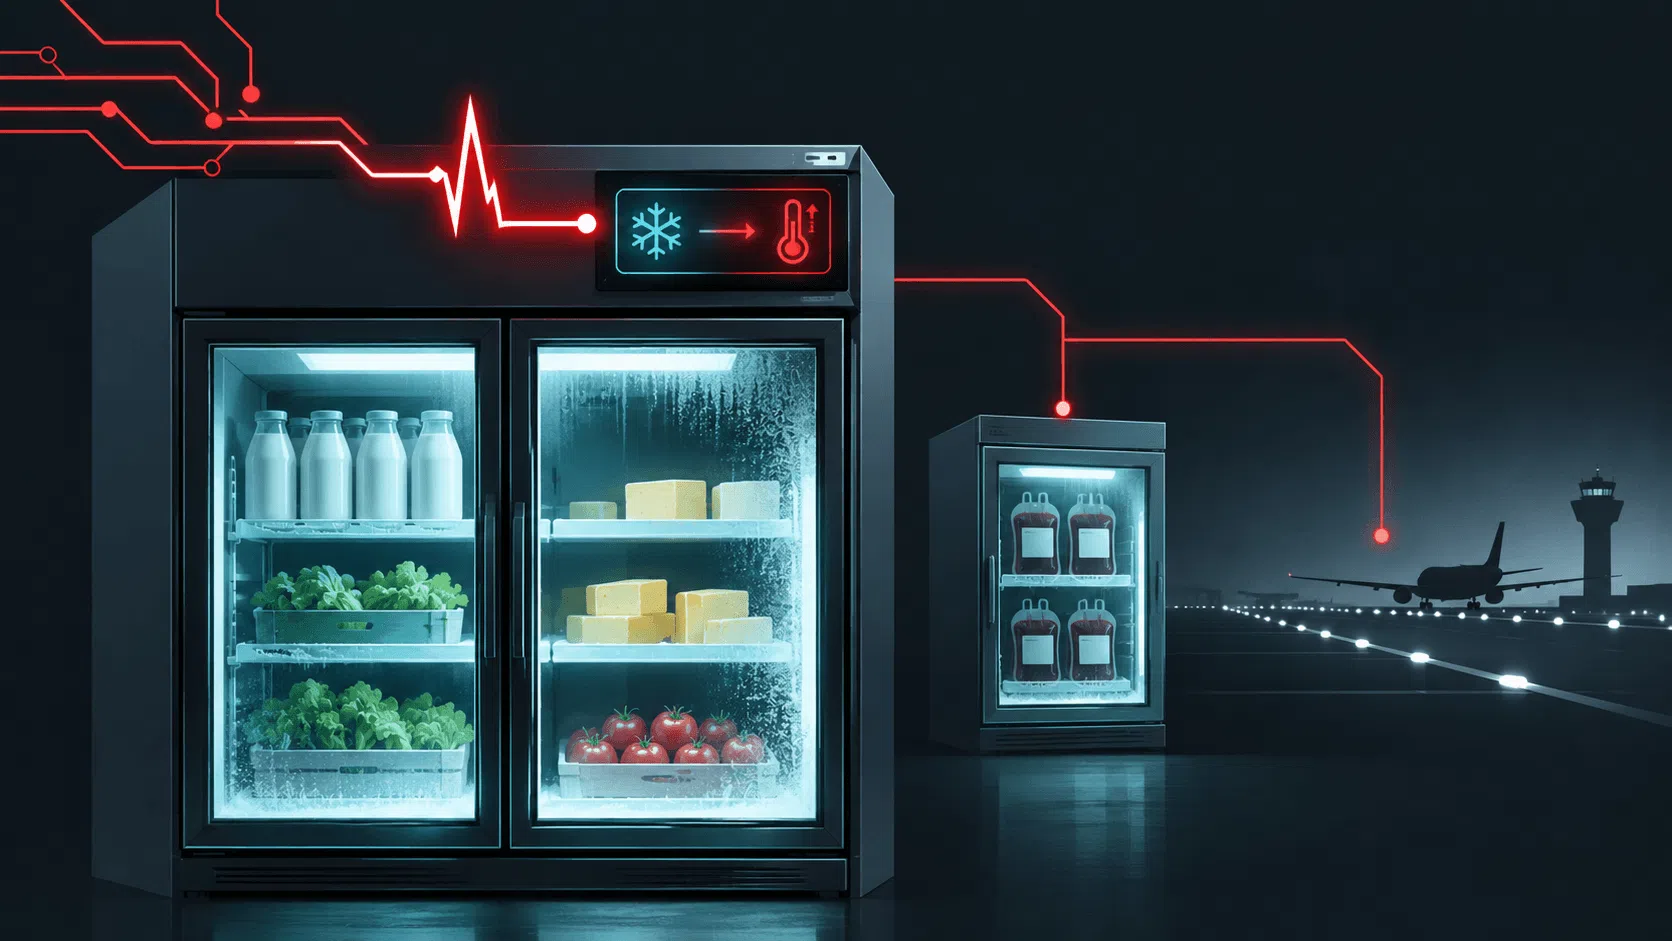
Dalla metà di ottobre, una nuova ondata di attacchi informatici ha preso di mira le infrastrutture critiche europee, con un obiettivo specifico: la manomissione di servizi essenziali. A differenza delle classiche violazioni dati, questi incidenti hanno alterato le funzioni fisiche di impianti connessi, come i sistemi di refrigerazione di supermercati e centri trasfusionali. L'Italia non è stata risparmiata: l'Agenzia per la Cybersicurezza Nazionale (ACN) ha emesso un'allerta d'emergenza per le aziende alimentari, segnalando incursioni nei nodi IoT di regioni come Veneto, Emilia-Romagna, Sicilia, Toscana, Sardegna e Abruzzo.
Il cambio di strategia: dal furto dati al sabotaggio operativo
La natura degli attacchi è mutata radicalmente. Non si tratta più di sottrarre informazioni sensibili, ma di dimostrare la capacità di interrompere o alterare servizi vitali. Questo approccio ibrido combina componenti digitali e impatti fisici, colpendo direttamente la continuità operativa. I bersagli principali sono stati:
- Settore alimentare: alterazione delle temperature nei frigoriferi di grandi catene della distribuzione in Francia, Svezia, Belgio, Estonia, Irlanda, Lussemburgo, Paesi Bassi e Italia.
- Settore sanitario: il 2 novembre, in Francia, l'Établissement français du sang (EFS) ha subito una manomissione remota degli impianti di refrigerazione per i prodotti ematici, con variazioni di temperatura estreme (da -30°C a 110°C) che mettevano a rischio l'integrità delle sacche di sangue.
Questi episodi evidenziano come i dispositivi IoT (Internet of Things) integrati nelle filiere logistiche e sanitarie rappresentino una superficie d'attacco critica. Un semplice frigorifero connesso è, al contempo, un dispositivo informatico e un presidio di sicurezza pubblica.
Cosa implica per l'acquisto e la gestione in Italia
Per le imprese e le istituzioni italiane, questi eventi segnano una transizione verso una postura di resilienza operativa. La normativa europea, in particolare le direttive NIS2 e CER, impone ora una gestione olistica del rischio che include la sicurezza della catena di approvvigionamento e la continuità fisica dei servizi. Per chi acquista o gestisce tecnologia aziendale, questo significa:
- Verifica della supply chain: è fondamentale assicurarsi che i fornitori di hardware e software IoT rispettino standard di sicurezza rigorosi, poiché un componente debole può compromettere l'intera infrastruttura.
- Focus sulla continuità operativa: gli investimenti non devono concentrarsi solo sulla protezione dei dati, ma anche sulla capacità di ripristino rapido dei servizi fisici in caso di manomissione.
- Attenzione alle PMI: le piccole e medie imprese, spesso meno attrezzate, sono obiettivi privilegiati. Le istituzioni italiane stanno stanziando risorse specifiche per supportare la maturazione della cybersecurity in questi settori.
Non esiste una sicurezza assoluta, ma la capacità di adattamento alla nuova strategia degli attaccanti è diventata un requisito fondamentale per operare in ambito critico. La tecnologia non è più solo un vantaggio competitivo, ma uno strumento di difesa civile.
Per approfondire le dinamiche legate alla sicurezza informatica e alla protezione delle infrastrutture digitali, è utile consultare le risorse dedicate alla magazine di Rediscount.it, dove si analizzano le tendenze emergenti nel settore.
Domande frequenti
Questi attacchi mirano a rubare dati personali?
No, gli episodi recenti hanno come obiettivo primario la manomissione di funzioni fisiche (come la temperatura dei refrigeratori) per interrompere o degradare i servizi, non il furto di informazioni sensibili.
Le PMI italiane sono a rischio?
Sì, le PMI sono spesso più vulnerabili a causa di risorse limitate per la cybersecurity. L'ACN ha lanciato allerte specifiche e lo Stato sta fornendo supporto per innalzare la maturità di sicurezza in questi soggetti.
Cosa devono fare le aziende ora?
Devono verificare la sicurezza dei propri nodi IoT, valutare la resilienza della catena di approvvigionamento e assicurarsi di avere piani di ripristino operativo per i servizi critici, in linea con le direttive NIS2 e CER.