
PHP2Shell: l'emergenza che mette a rischio i siti web italiani
Due gravi vulnerabilità nel motore PHP, base di gran parte del web, sono state rese pubbliche. Ecco cosa significa per la sicurezza dei siti e per chi gestisce contenuti online in Italia.
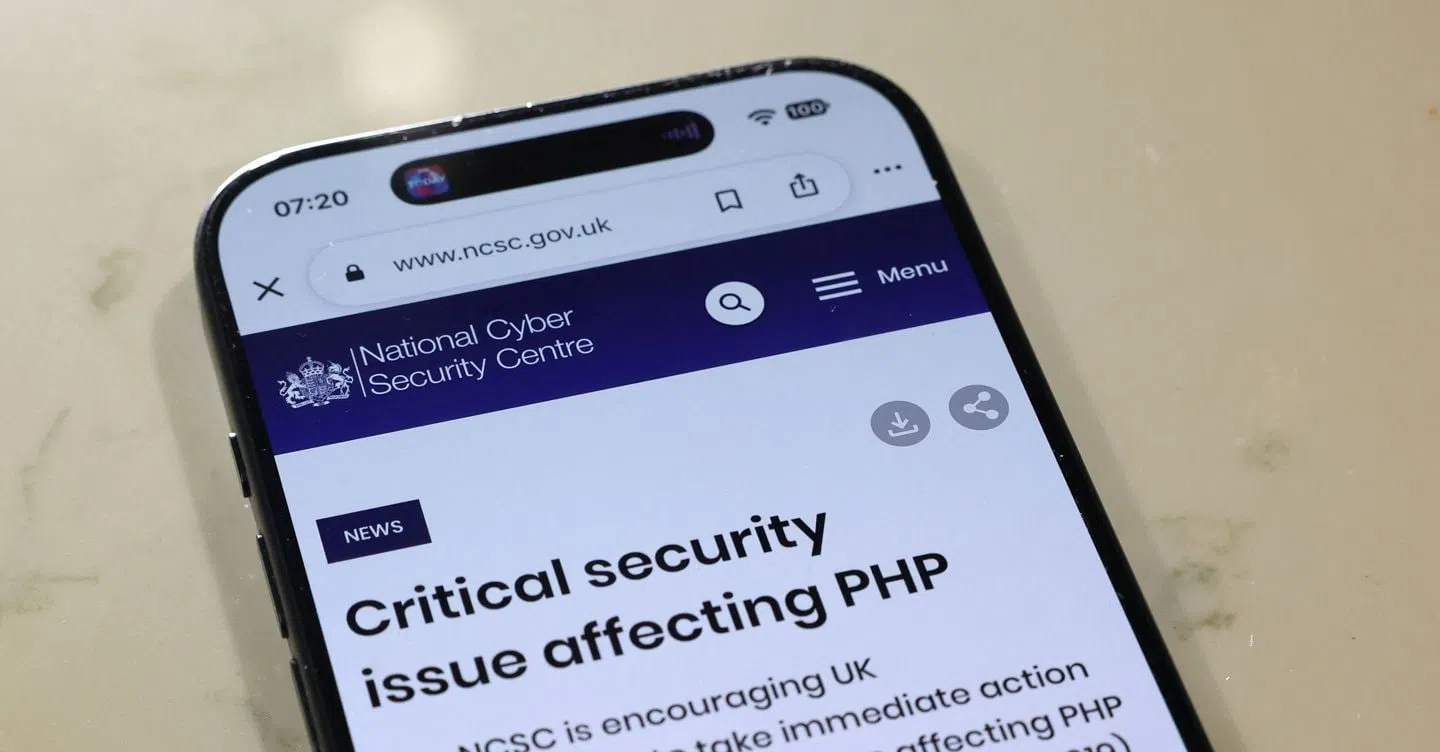
La scoperta e la divulgazione accidentale di due vulnerabilità critiche nel motore di scripting PHP, noto come PHP2Shell, ha innescato un allarme di portata globale. Poiché PHP è la tecnologia alla base di una quota significativa dei siti web attivi, l'esposizione di questi difetti ha trasformato una questione tecnica in un'emergenza di sicurezza immediata per amministratori di sistema, sviluppatori e aziende.
Perché adesso: il contesto tecnico
Il cuore del problema risiede nella natura di PHP, un linguaggio server-side onnipresente nelle infrastrutture web. Quando una vulnerabilità di questo tipo viene resa nota all'intera comunità informatica, il tempo per applicare le patch di sicurezza si riduce drasticamente. Gli attori malevoli possono sfruttare le falle prima che gli utenti finali o le piattaforme di hosting abbiano completato gli aggiornamenti.
- Esposizione immediata: la divulgazione pubblica permette a script automatizzati di scansionare la rete alla ricerca di server non aggiornati.
- Complessità della catena di fornitura: molti siti non usano PHP direttamente, ma tramite CMS (come WordPress o Joomla) che a loro volta dipendono dal motore di base. L'aggiornamento richiede spesso l'intervento su più livelli.
- Impatto su server condivisi: in ambienti di hosting condiviso, la vulnerabilità di un singolo sito può potenzialmente compromettere l'isolamento degli altri utenti sullo stesso server.
Cosa implica per l'acquisto e la gestione in Italia
Per chi acquista servizi di hosting o gestisce un sito web in Italia, questa vicenda sottolinea l'importanza di verificare la rapidità con cui il provider applica le patch di sicurezza. Non si tratta di un problema che riguarda solo i grandi data center, ma anche le piccole e medie imprese che affidano la propria presenza online a piattaforme standard.
| Scenario | Rischio | Azione consigliata |
|---|---|---|
| Hosting condiviso economico | Alto, se il provider non aggiorna tempestivamente | Verificare la policy di sicurezza del provider |
| Server dedicato o VPS | Medio, dipende dall'amministratore | Applicare manualmente le patch di PHP il prima possibile |
| Sito statico o SaaS | Basso | Nessun intervento diretto necessario |
Chi sta valutando l'acquisto di un nuovo servizio di hosting o di un sistema di gestione contenuti dovrebbe considerare la trasparenza del fornitore riguardo agli aggiornamenti di sicurezza come un criterio di selezione fondamentale. La resilienza di un sito non dipende solo dal codice applicativo, ma dalla solidità dell'infrastruttura sottostante.
La situazione resta dinamica e richiede monitoraggio costante da parte di chi gestisce risorse digitali. La lezione da trarre è che la sicurezza non è un prodotto one-time, ma un processo continuo che richiede attenzione sia da parte degli utenti finali sia da parte dei fornitori di servizi.
Domande frequenti
Devo cambiare hosting subito?
No, non necessariamente. La priorità è verificare che il provider stia applicando le patch di sicurezza per PHP. Se il provider è reattivo e trasparente, si può continuare a collaborare. In caso contrario, è opportuno valutare alternative.
Il mio sito è a rischio se non uso PHP direttamente?
Sì, se il tuo sito utilizza un CMS come WordPress, Joomla o Drupal, questi dipendono da PHP. Quindi la vulnerabilità del motore di base può comunque interessarti, indipendentemente dal fatto che tu scriva codice PHP direttamente.
Come posso capire se il mio sito è stato compromesso?
Monitora i log di accesso per attività insolite, verifica l'integrità dei file e usa strumenti di scansione delle vulnerabilità. In caso di sospetti, isola il server e contatta il supporto tecnico o un esperto di sicurezza informatica.