Attacco ai frigoriferi dei supermercati: chi aggiorna il firmware?
Un incidente informatico ha colpito la rete di Ahold Delhaize nei Paesi Bassi e i sistemi di refrigerazione in Francia. Il caso evidenzia una lacuna di responsabilità nell'aggiornamento del firmware dei dispositivi IoT commerciali.
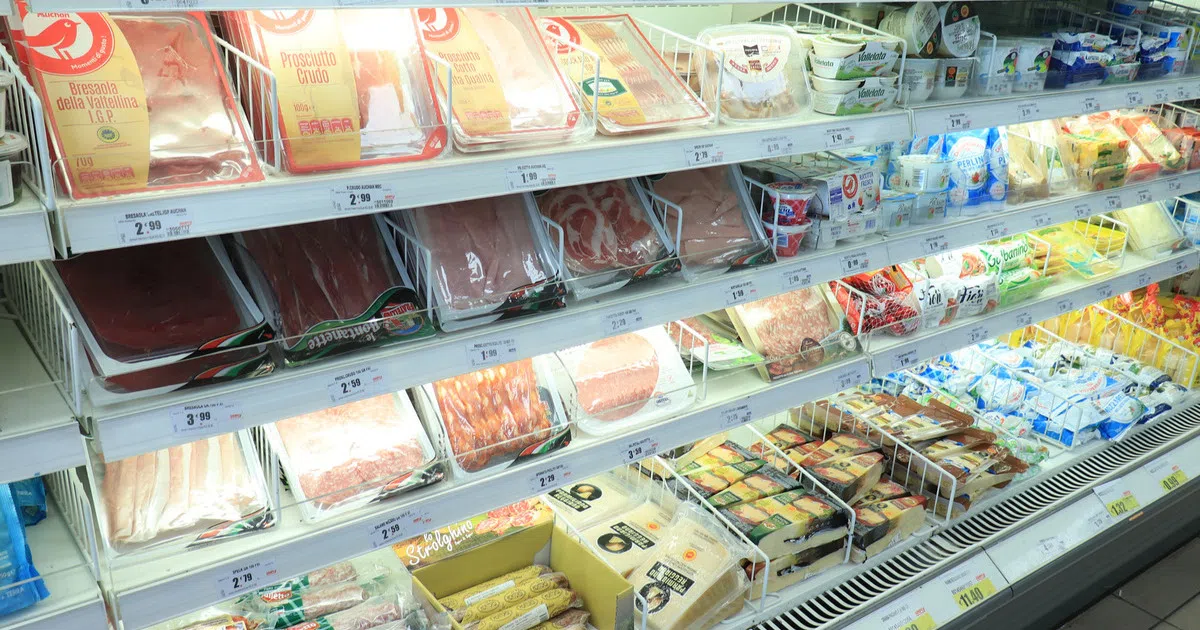
Ieri, il gruppo olandese Ahold Delhaize ha confermato un incidente di sicurezza nella propria rete, decidendo di spegnere preventivamente parte dei sistemi informatici. Parallelamente, in Francia, centinaia di frigoriferi nei supermercati sono stati sbrinati a distanza, causando gravi disagi alla catena del freddo. Sebbene il gruppo neghi un legame diretto tra i due eventi, il caso pone una domanda cruciale per la sicurezza informatica: chi è responsabile dell'aggiornamento del firmware dei dispositivi critici installati nei punti vendita?
La catena di responsabilità e i punti deboli
Il sistema di refrigerazione in questione, prodotto da Danfoss, presentava vulnerabilità note. I ricercatori di Claroty avevano già segnalato falle nel gestore centralizzato AK-SM 800A, tra cui un accesso nascosto con password giornaliera ricavabile dalla data. Danfoss ha rilasciato la correzione con il firmware R4.3.1 nel 2025, ma il problema risiede nell'applicazione pratica dell'aggiornamento.
Attualmente, tre attori sono coinvolti nella gestione di questi dispositivi, ma nessuno ha un incentivo forte per intervenire:
- Danfoss: Sviluppa il firmware e può avere accesso remoto, ma ha già adempiuto al suo dovere pubblicando la patch.
- Il frigorista: Gestisce la manutenzione meccanica e le temperature, ma la sicurezza informatica non rientra tipicamente nel contratto. Aggiornare il sistema comporta il rischio di interrompere la catena del freddo senza un compenso specifico.
- Il gestore del negozio: Non considera il controller della refrigerazione come un computer e spesso non ne conosce l'esistenza o la necessità di aggiornamenti software.
Questa frammentazione delle responsabilità crea una zona grigia in cui i dispositivi restano esposti a rischi, specialmente quando le interfacce di gestione sono lasciate accessibili da internet per comodità di manutenzione.
Implicazioni per il mercato e la normativa europea
Per chi opera nella grande distribuzione o gestisce infrastrutture commerciali, questo episodio segnala che la sicurezza non può essere delegata solo al produttore. È necessario integrare la gestione del firmware dei dispositivi IoT nei contratti di manutenzione e nelle policy di sicurezza IT aziendali.
Il nuovo regolamento europeo, il Cyber Resilience Act, cercherà di colmare queste lacune imponendo ai produttori di fornire aggiornamenti per tutto il periodo di supporto e di segnalare le vulnerabilità attive. Tuttavia, gli obblighi principali scatteranno solo a dicembre 2027, lasciando intanto un vuoto normativo per gli impianti già installati. La direttiva NIS2 include la distribuzione alimentare tra i settori critici, ma la sua applicazione al singolo punto vendita resta complessa. Per le aziende italiane, è consigliabile verificare l'esposizione dei propri dispositivi IoT e assicurarsi che i contratti di servizio includano esplicitamente la gestione delle patch di sicurezza. Per approfondire le ultime novità sulla sicurezza dei dispositivi connessi, puoi consultare la nostra sezione magazine.
Il caso dei supermercati francesi e olandesi dimostra che la sicurezza informatica dei dispositivi fisici richiede un approccio coordinato tra produttori, installatori e proprietari, superando la logica del "non è il mio compito".
Domande frequenti
Chi deve aggiornare il firmware di un frigorifero commerciale?
Attualmente non c'è un obbligo univoco. La responsabilità ricade spesso tra il produttore, l'installatore e il gestore del negozio, creando una lacuna che il Cyber Resilience Act cercherà di risolvere nel lungo termine.
La patch di Danfoss risolve tutti i problemi?
La correzione R4.3.1 risolve le vulnerabilità note, ma è efficace solo se installata. Inoltre, è fondamentale isolare le interfacce di gestione da internet per ridurre i rischi di accesso remoto non autorizzato.
Il Cyber Resilience Act protegge i negozi esistenti?
No, il regolamento si applica principalmente ai prodotti immessi sul mercato dopo dicembre 2027. Per gli impianti già installati, la responsabilità dell'aggiornamento rimane a carico del gestore o del contratto di servizio.