
Microsoft smantella EvilTokens, la piattaforma di phishing basata sull'AI
Microsoft ha interrotto le operazioni di EvilTokens, un servizio che usava l'intelligenza artificiale per analizzare le email delle vittime e creare truffe mirate. Centinaia di domini sequestrati e due arresti nel Regno Unito.
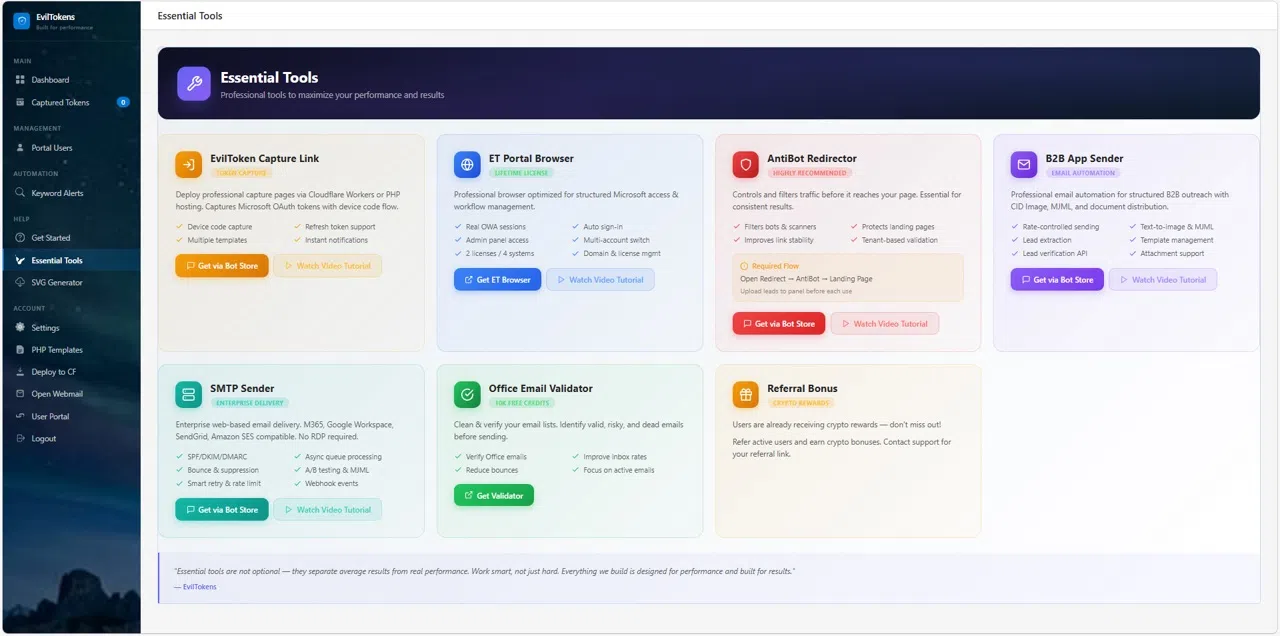
Microsoft ha annunciato la fine delle attività di EvilTokens, una piattaforma criminale che sfruttava l'intelligenza artificiale per condurre campagne di phishing avanzate. L'azienda ha identificato e bloccato l'infrastruttura del servizio, sequestrando centinaia di siti e domini. Prima del suo smantellamento, EvilTokens era stato collegato alla compromissione di oltre 12.000 caselle di posta elettronica appartenenti a più di 10.000 organizzazioni in tutto il mondo. Nel Regno Unito, la polizia metropolitana ha arrestato due uomini sospettati di gestire la piattaforma.
Cosa era e come funzionava
Il fulcro di EvilTokens non era solo l'accesso alle credenziali, ma un chatbot in grado di analizzare il contenuto delle caselle di posta delle vittime. L'intelligenza artificiale aiutava i criminali a mappare le relazioni di fiducia all'interno delle aziende, identificando chi aveva autorizzazioni di pagamento o responsabilità sensibili. Il sistema suggeriva anche strategie specifiche per impersonare contatti fidati e indurre le vittime a compiere azioni fraudolente. A differenza dei tradizionali bot di phishing, che si limitavano a scrivere testi convincenti, EvilTokens aiutava gli aggressori a decidere chi prendere di mira e come sfruttare il contesto organizzativo per estorcere denaro.
- Analisi del contesto: L'AI analizzava le email per trovare autorizzazioni e relazioni di potere.
- Personalizzazione estrema: I messaggi truffa erano calibrati sul linguaggio e sulle abitudini della vittima.
- Diffusione rapida: Lanciata nel febbraio 2026, ha colpito migliaia di aziende in pochi mesi.
- Settori colpiti: Finanza, edilizia, sanità, istruzione superiore e distribuzione all'ingrosso.
Implicazioni per gli utenti e le aziende in Italia
Sebbene la fonte citi concentrazioni di attività negli Stati Uniti, Canada, Regno Unito, Australia, India e Francia, la natura globale di questi strumenti rende l'Italia un bersaglio probabile per future ondate di attacchi simili. Per le aziende italiane, il caso EvilTokens evidenzia un rischio concreto: le difese basate solo su filtri anti-spam o password forti non bastano se l'attacco sfrutta informazioni interne già presenti nella posta. È fondamentale educare i dipendenti a riconoscere richieste insolite, specialmente quelle che coinvolgono trasferimenti di fondi o dati sensibili, anche se provengono da contatti apparentemente noti. Per gli utenti privati, il consiglio resta quello di mantenere attiva l'autenticazione a due fattori e diffidare di comunicazioni urgenti che richiedono azioni immediate, indipendentemente dal tono utilizzato.
La rapida disattivazione di EvilTokens dimostra l'efficacia delle operazioni di contrasto alla cybercriminalità, ma sottolinea anche la necessità di un approccio proattivo alla sicurezza. Le organizzazioni dovrebbero rivedere i propri protocolli di risposta agli incidenti, assicurandosi di poter isolare rapidamente le caselle compromesse e verificare l'autenticità delle transazioni finanziarie attraverso canali separati dalla posta elettronica.
Domande frequenti
Devo cambiare la mia password di posta elettronica?
Non è obbligatorio se non hai ricevuto messaggi sospetti specifici, ma è una buona pratica periodica. L'importante è aver attivato l'autenticazione a due fattori per proteggere l'accesso all'account.
EvilTokens è ancora attivo?
No, Microsoft ha sequestrato i siti web e disabilitato i domini associati, interrompendo definitivamente le operazioni della piattaforma.
Come posso proteggere la mia azienda da attacchi simili?
Implementa formazione continua per i dipendenti, attiva l'autenticazione a due fattori obbligatoria e stabilisci procedure di verifica separate per le transazioni finanziarie importanti.